gibt es eine Möglichkeit zu sagen, einen LDAP Account nach X Fehl- Logins zu sperren??? Zwar gibt es im Container “samba” ja Einstellungen, aber diese gelten ja nur für Samba?!
Ich bräuchte dieses bei zB. 5 fehlgeschlagene binds zum LDAP Server.
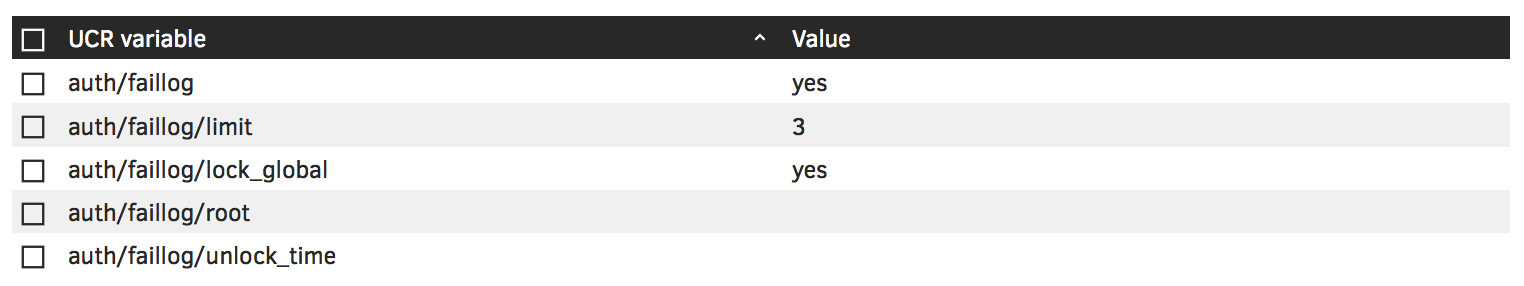
Es gibt eine Integration in PAM. Die UCR Variable dazu ist auth/faillog. Im Handbuch ist dies Kapitel Automatisches Sperren von Benutzern nach fehlgeschlagenen Anmeldunge zu finden.
Allerdings fallen die LDAP-Binds nicht darunter, da diese nicht über PAM laufen. Da ist mir keine Lösung bekannt.
habe nun das ppolicy Modul zum laufen gebraucht, eines, wo ich ewig Fehler gesucht habe:
rootdn "cn=admin,dc=unos,dc=local"
Warum existiert diese Zeile standardmäßig in der slapd.conf nicht???
[/quote]
Danke für die Informationen. Die Zeile existiert nicht, da wir dies derzeit über die LDAP ACLs regeln, somit besteht die Möglichkeit die Berechtigungen für cn=admin einzuschränken.
I have tried to configure it. Afterwards I went to the page https://[my-server]/univention-management-console/ and logged in many times with a wrong password, but the account isn’t locked out.